
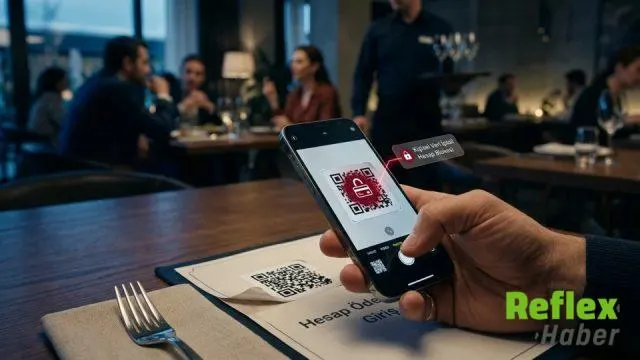

Restoran, kafe ve otoparklarda ödeme işlemlerini kolaylaştırmak amacıyla kullanılan QR kodlar, siber dolandırıcıların yeni yöntemlerinden biri haline geldi. Dolandırıcılar, işletmelerin ödeme noktalarına yerleştirdiği gerçek QR kodların üzerine kendi hazırladıkları sahte kodları yapıştırarak kullanıcıları kopya internet sitelerine yönlendiriyor.
Yöntemin dikkat çeken yönü, saldırının dijital ortamla sınırlı kalmaması. Sahte kodlar doğrudan masalarda, ödeme noktalarında veya müşterilerin işlem yaptığı alanlarda kullanıcıların karşısına çıkıyor. Telefonuyla kodu tarayan kişi, ödeme yaptığını düşünürken kişisel bilgilerinin toplanması amacıyla hazırlanmış sahte bir internet sitesine yönlendirilebiliyor. Bu sırada banka ve kart bilgileri dolandırıcıların eline geçebiliyor.
Yapay Zekayla Gerçeğe Yakın Senaryolar Hazırlanıyor
ABD Federal Ticaret Komisyonu (FTC) verilerine göre dolandırıcıların geçen yıl mağdurlardan elde ettiği kazanç 3,5 milyar dolar oldu. Yıl sonu seyahat döneminin yaklaşmasıyla birlikte turizm sektörünü hedef alan dolandırıcılık yöntemlerinin de çeşitlendiği belirtildi.
Dolandırıcı şebekeleri, yapay zeka teknolojisinden yararlanarak gerçeğinden ayırt edilmesi zor sahte senaryolar oluşturuyor. Bu yöntemlerle kullanıcıların güvenini kazanmayı ve ödeme ya da kişisel bilgilerini paylaşmalarını sağlamayı hedefliyorlar.
Gerçek Rezervasyon Bilgileri Kullanılıyor
Siber suçluların başvurduğu yöntemlerden biri de otel rezervasyonları üzerinden ilerliyor. Otel zincirlerinin bilgi sistemlerine sızan saldırganlar, müşterilere ait gerçek rezervasyon bilgilerine ulaşabiliyor. Ardından bu sistemlerde yer alan iletişim bilgileri kullanılarak turistlerle bağlantı kuruluyor.
Dolandırıcılar, ödeme işlemiyle ilgili bir sorun yaşandığını öne sürerek banka kartı bilgilerinin yenilenmesini istiyor. Bu talep, telefon görüşmesi sırasında doğrudan yapılabildiği gibi e-posta yoluyla gönderilen bağlantılar üzerinden de iletilebiliyor. Kullanıcıların, karşılarındaki kişinin kurumsal bir yetkili olduğunu söylemesine rağmen banka veya kart bilgilerini paylaşmaması gerekiyor.
Biniş Kartı Ve Ücretsiz Wi-Fi Kullanımına Dikkat
Risk yalnızca ödeme bilgileriyle sınırlı değil. Sosyal medya platformlarında paylaşılan biniş kartı ve uçak bileti görselleri de dolandırıcıların kullanabileceği bilgiler arasında yer alıyor. Bu görseller üzerinden uçuş bilgilerine ulaşan siber saldırganlar, yolculara uçuşlarının iptal edildiğini belirten sahte mesajlar gönderebiliyor.
Saldırganlar, yeni bilet çıkarma veya güzergah değiştirme vaadiyle yolculardan ek ücret talep edebiliyor. Bu nedenle biniş kartı, pasaport ve diğer seyahat belgelerine ait fotoğrafların sosyal medya platformlarında paylaşılmaması önem taşıyor.
Havalimanları ve turistik merkezlerde kullanılan ücretsiz internet ağları da benzer riskler barındırıyor. Siber suçlular, resmi ücretsiz Wi-Fi ağlarının isimlerine benzeyen sahte erişim noktaları oluşturabiliyor. Bu ağlara bağlanan kullanıcıların veri trafiği takip edilebiliyor; bankacılık ve kişisel hesaplara ait şifreler ele geçirilebiliyor.
Uzmanlardan Koruyucu Önlemler
Siber güvenlik uzmanları, gelişen dolandırıcılık yöntemlerine karşı kullanıcıların şu adımlara dikkat etmesini öneriyor:
Masalarda ve ödeme noktalarında bulunan QR kodlar fiziksel olarak kontrol edilmeli. Sonradan yapıştırılmış etiket görünümündeki kodlara karşı özellikle dikkatli olunmalı.
Arayan kişi kendisini kurumsal bir yetkili olarak tanıtsa dahi telefon üzerinden banka veya kart bilgileri paylaşılmamalı.
Biniş kartı, pasaport ve seyahat belgelerinin fotoğrafları sosyal medya platformlarında yayımlanmamalı.
Kamusal alanlarda kullanılan Wi-Fi ağlarının adı mekan personelinden doğrulanmalı. Şüphe halinde ücretsiz ağlar yerine kişisel mobil internet tercih edilmeli.