
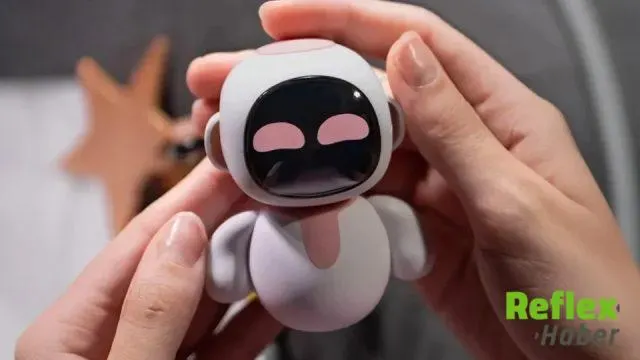
Renkli ekranları, yüz ifadeleri ve çocuklarla sohbet edebilme özellikleriyle öne çıkan yapay zekâ destekli oyuncaklar, bu kez eğlence özellikleriyle değil, veri güvenliği sorunlarıyla gündemde. Çin merkezli Energize Lab tarafından geliştirilen Eilik ve Eiliko modellerinin, çocuklarla yapılan konuşmaların yanı sıra kişisel bilgileri de yeterince korunmadan sakladığı ortaya çıktı.
Türkiye Gazetesi’nden Kaan Zenginli’nin haberine göre, teknoloji yayınlarından The Verge tarafından gerçekleştirilen araştırma, oyuncakların bağlı olduğu sistemlerde ciddi güvenlik açıkları bulunduğunu gösterdi. İncelemeye göre yaklaşık 68 bin aktif robot üzerinden 13 milyon civarında konuşma kaydına korumasız biçimde ulaşılabildi.
Çocuklara Ait Hassas Bilgiler Sistemde Yer Aldı
Söz konusu kayıtlar arasında ABD’de yaşayan çocuklara ait 31 binden fazla profilin bulunduğu tespit edildi. Bu profillerde çocukların isimleri, yaşları ve doğum günleri gibi temel kişisel bilgilerin yanı sıra evcil hayvanları, kişilik özellikleri ve arkadaşlık ya da aile ilişkileriyle ilgili ayrıntıların da yer aldığı aktarıldı.
Veri güvenliğiyle ilgili iddialar yalnızca yazılı bilgilerle sınırlı kalmadı. Çocuklara ait bazı ses kayıtları ve fotoğrafların da herhangi bir güvenlik önlemi bulunmayan internet adreslerinde tutulduğu öne sürüldü. Böylece çocuklara oyun arkadaşı olması amacıyla tasarlanan cihazların, kullanıcıları hakkında geniş kapsamlı ve hassas veriler biriktirdiği görüldü.
Oyuncaklar Türkiye’de De Satılıyor
Eilik ve Eiliko markalı robotlar, yurt dışında yaşanan gelişmelerin ardından Türkiye’de de gündeme geldi. Her iki modelin çeşitli çevrim içi alışveriş platformlarında satışta olduğu belirtildi. Ürünler, modeline ve satıcısına göre değişen fiyatlarla listeleniyor.
Oyuncakların tanıtımında farklı kişilik özellikleri sergileyebilmeleri, çocuklarla sohbet edebilmeleri ve yüz ifadeleriyle tepkiler verebilmeleri öne çıkarılıyor. Ancak bu özelliklerin çalışması sırasında toplanan verilerin nasıl korunduğu ve kimlerin erişimine açık olduğu, ortaya çıkan güvenlik açığıyla birlikte önemli bir tartışma başlığına dönüştü.
Şirketten Özür Ve Güvenlik Adımı
Veri sızıntısına ilişkin iddiaların gündeme gelmesinin ardından Energize Lab, temel güvenlik sorunlarını doğruladı. Şirket, yaşananlar nedeniyle kamuoyundan özür diledi ve açıkları kapatmak için sistemlerini dışarıdan erişime kapattığını açıkladı.
Firma ayrıca cihazlarda bulunan uzun süreli hafıza özelliğini askıya aldı. Robotların verdiği yanıtların uzaktan değiştirilmesine veya yönlendirilmesine imkân tanıyan arayüzün de tamamen devre dışı bırakıldığı bildirildi. Böylece şirket, hem kullanıcı verilerine erişim riskini azaltmayı hem de oyuncakların yanıtlarının dışarıdan manipüle edilmesini önlemeyi hedefledi.